

Presvedčivý e-mail so žiadosťou o prihlásenie, zdieľaný dokument alebo zmenu platobných údajov. Situácie, pri ktorých o bezpečnosti firmy rozhoduje aj reakcia zamestnanca. CybeReady pomáha organizáciám rozvíjať túto pripravenosť prostredníctvom pravidelných phishingových simulácií a krátkych vzdelávacích aktivít priamo v pracovnom prostredí.
Bezpečnostné technológie zachytávajú hrozby a chránia firemné systémy. Súčasťou ochrany je však aj človek, ktorý denne pracuje s e-mailmi, dokumentmi a citlivými údajmi. Keď dostane správu, ktorá pôsobí dôveryhodne a naliehavo, potrebuje vedieť, čo si overiť a ako postupovať.
Aj preto má vzdelávanie zamestnancov svoje miesto v kybernetickej bezpečnosti. Dôležité je, aby sa poznatky zo školenia premietli do každodenných návykov: preveriť odosielateľa, spozornieť pri nezvyčajnej požiadavke či nahlásiť podozrivú správu.
Od školenia k reakcii v konkrétnej situácii
Absolvovanie školenia poskytuje organizácii informáciu o tom, kto prešiel vzdelávacím obsahom. Praktická simulácia ukáže aj to, ako zamestnanec reaguje pri kontakte s podozrivým e-mailom.
Na tomto princípe funguje CybeReady, cloudová platforma na priebežné bezpečnostné vzdelávanie. Prepája phishingové simulácie, krátke lekcie a vyhodnocovanie výsledkov. Organizácia tak môže rozvíjať pripravenosť zamestnancov počas celého roka a sledovať jej vývoj.
Phishingové simulácie, na ktoré nadväzuje vysvetlenie
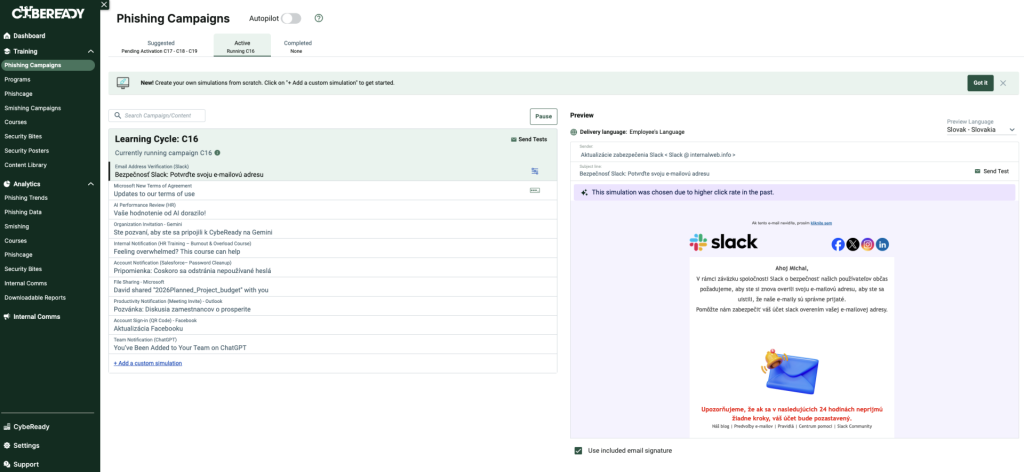
Zamestnanci dostávajú simulované phishingové správy vychádzajúce z reálnych útočných scenárov. V bezpečnom prostredí si precvičujú rozpoznávanie podozrivých požiadaviek a odkazov.
Ak zamestnanec v simulácii klikne na odkaz, nadväzuje naň krátke vysvetlenie súvisiace s danou správou. Môže si tak priamo na konkrétnom príklade pozrieť, ktoré signály prehliadol a na čo si nabudúce dať pozor.
Platforma pritom prispôsobuje ďalší tréning výsledkom a správaniu používateľov. Bezpečnostný tím tak môže cielene venovať pozornosť skupinám, ktoré potrebujú väčšiu podporu.
Krátke lekcie priamo v e-mailovej schránke
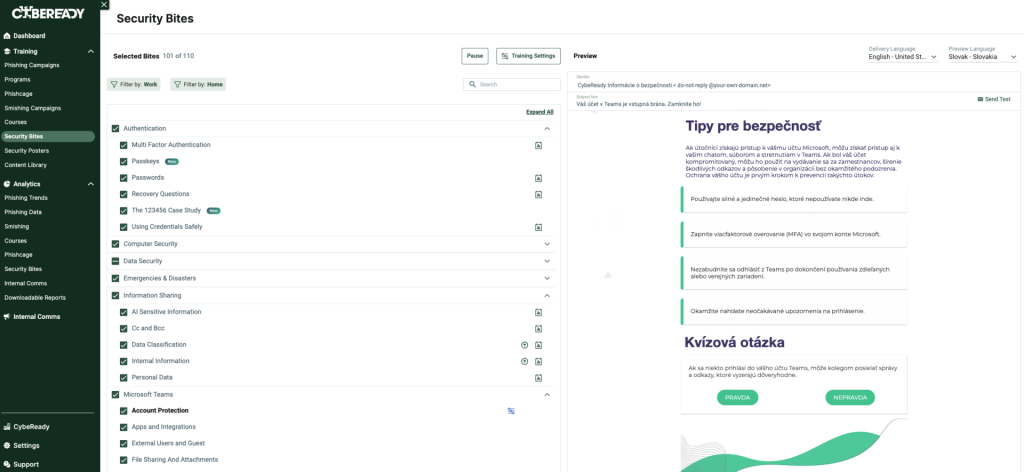
Priebežné vzdelávanie dopĺňajú Security Bites – krátke aktivity doručované do e-mailových schránok zamestnancov. Obsah dopĺňajú otázky, ktoré pomáhajú upevniť porozumenie téme.
Takáto forma umožňuje zaradiť bezpečnostné vzdelávanie do bežného pracovného dňa. Jednotlivé témy sa k zamestnancom dostávajú postupne a pravidelne. Podľa podkladov k riešeniu je vzdelávací obsah dostupný aj v slovenčine.
Súčasťou platformy je tiež PhishCage, nástroj na nahlasovanie podozrivých správ v Outlooku a Gmaile. Zamestnanec tak môže na podozrivý e-mail upozorniť priamo z prostredia, v ktorom pracuje.
Menej ručnej prípravy, prehľad o výsledkoch
Pravidelný vzdelávací program si vyžaduje výber obsahu, plánovanie aktivít a vyhodnocovanie. CybeReady tieto činnosti podporuje automatizáciou. Režim Auto-Pilot umožňuje spúšťať navrhované phishingové kampane bez potreby schvaľovať každú z nich samostatne.
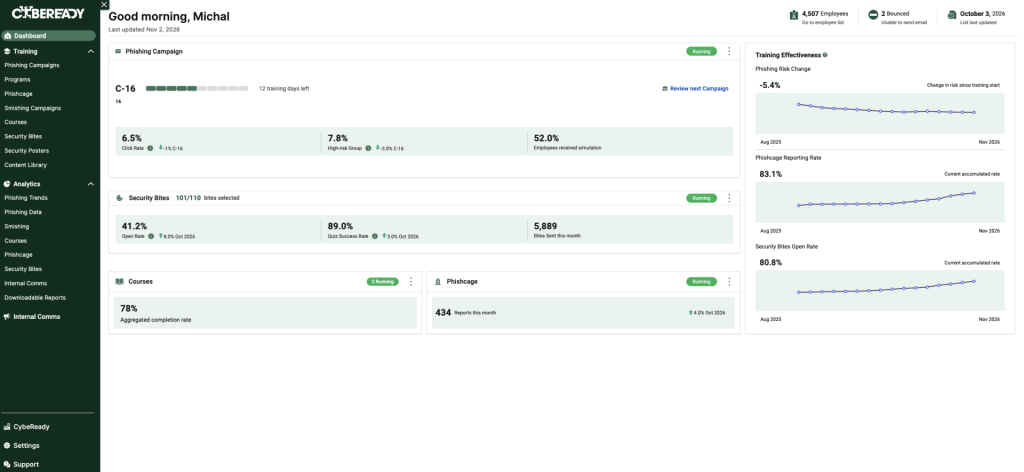
Dashboardy a reporty poskytujú bezpečnostnému tímu prehľad o priebehu programu, výsledkoch simulácií a skupinách používateľov s vyšším rizikom. Získané údaje môžu slúžiť na plánovanie ďalšieho vzdelávania aj na komunikáciu výsledkov vedeniu.
Overte si pripravenosť vo vlastnom prostredí
Ako vaši zamestnanci reagujú na phishing a kde potrebujú podporu? V Alanata vám pomôžeme získať prvotný obraz prostredníctvom jednorazového phishingového testu a navrhnúť ďalší postup.
CybeReady si môžete vyskúšať aj v rámci bezplatného overenia riešenia, tzv. Proof of Concept (PoC), vo vašom firemnom e-mailovom prostredí. Spolu s našimi špecialistami tak môžete posúdiť jeho fungovanie a vhodnosť pre vašu organizáciu.
Chcete overiť pripravenosť svojich zamestnancov? Kontaktujte našich špecialistov na kybernetickú bezpečnosť.
